Wohin kommunizieren unsere Systeme?
Erkennen Sie im erfassten Verkehr, welche internen Systeme externe Ziele kontaktieren – einschließlich Verbindungen zu als schädlich bekannten Zielen.
AEGYS Pulse · Netzwerkanalyse
Ein internes System kontaktiert ein ungewöhnliches Ziel. Zwischen Netzsegmenten entsteht neue Kommunikation. Ein Datenfluss weicht vom üblichen Verhalten ab. AEGYS Pulse macht solche Auffälligkeiten im erfassten Netzwerkverkehr sichtbar und liefert Ihrem Team Ansatzpunkte für die Untersuchung.
Begleiteter Test im eigenen Netzwerk. Voraussetzungen und Umfang klären wir gemeinsam.
Passive Erfassung · Ohne Agenten auf Endgeräten · Auswertung in Deutschland
FRAGESTELLUNGEN
Erkennen Sie im erfassten Verkehr, welche internen Systeme externe Ziele kontaktieren – einschließlich Verbindungen zu als schädlich bekannten Zielen.
Untersuchen Sie neue Verbindungen, ungewöhnliche Datenmengen und Abweichungen vom bisherigen Kommunikationsverhalten.
Gehen Sie auffälliger Kommunikation zwischen internen Systemen nach, soweit diese am gewählten Messpunkt erfasst wird.
Ein auffälliges Muster ist ein Anlass zur Untersuchung. Die Einordnung erfolgt im Kontext Ihrer Umgebung.
BEISPIELAUSWERTUNG
Die Auswertung gruppiert erfasste Meldungen nach ihrer Art und Häufigkeit. Das unterstützt Ihre IT dabei, Auffälligkeiten einzuordnen und gezielt weiter zu untersuchen.
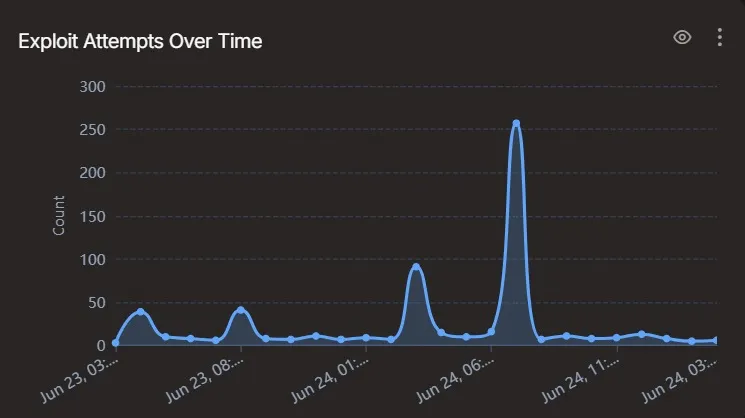
Beobachtung: Die Darstellung zeigt dokumentierte Exploit-Versuche im zeitlichen Verlauf. Versuche sind keine nachgewiesenen erfolgreichen Angriffe.
Kontext: Für die Einordnung sind die beteiligten Systeme, die betroffenen Verbindungen und der zeitliche Zusammenhang im Betriebsbild Ihrer Umgebung relevant.
Untersuchung: Daraus ergibt sich ein konkreter Prüfschritt: die betroffenen Systeme und Verbindungen gezielt nachverfolgen und mit bekannten Vorgängen in Ihrer Umgebung abgleichen.
EINBINDUNG UND BETRIEB
Pulse erfasst eine Kopie des Netzwerkverkehrs über einen SPAN-/Mirror-Port oder einen Netzwerk-TAP. Ihr bestehender Schutz bleibt im Einsatz. Welche Bereiche sichtbar werden, hängt von den Messpunkten und der Netzstruktur ab.
Gemeinsam mit Ihrer IT klären wir, welche Netzsegmente und Kommunikationswege betrachtet werden sollen. Bei mehreren Standorten oder segmentierten Netzen wird die Platzierung entsprechend abgestimmt.
Ihre IT stellt den geeigneten Spiegelport oder TAP bereit. Die Verbindung zur Auswertungsplattform und die betrieblichen Voraussetzungen werden vor dem Anschluss geklärt.
Vor dem Einsatz legen wir fest, wer die Befunde auswertet, wie Ergebnisse besprochen werden und wer die weitere Untersuchung oder Maßnahmen übernimmt: Ihr Team, Ihr Dienstleister oder ein vereinbarter Security-Partner.
Die kontinuierliche Erfassung beschreibt die technische Beobachtung. Betreuungsumfang, Auswertungsrhythmus und Reaktionswege werden gesondert vereinbart.
„Läuft im Hintergrund, wir merken nichts davon – und genau das war der Punkt. Wir wollten Sicht, ohne uns selbst darum kümmern zu müssen."
DATENVERARBEITUNG
Die Aussage, dass keine Inhalte erfasst werden, bezieht sich auf den Standardbetrieb mit Verbindungsmetadaten. Erweiterte Modi wie Deep Packet Inspection oder PCAP-Mitschnitte kommen nur nach ausdrücklicher Vereinbarung zum Einsatz.
Architektur und DatenverarbeitungERKENNUNG
Signatur-Abgleich
Prüft erfasste Netzwerkdaten auf bekannte Angriffsmuster.
Verhaltensanalyse
Identifiziert Abweichungen vom üblichen Kommunikationsverhalten.
Threat Intelligence
Gleicht beobachtete Verbindungen mit bekannten Bedrohungsindikatoren ab.
EINSTIEG
Im begleiteten 21-Tage-Test sehen Sie, welche Erkenntnisse Pulse im vereinbarten Erfassungsbereich liefert. Anschließend entscheiden Sie über den weiteren Einsatz.
Für eine erste Orientierung ohne Dateneingabe: Netzwerk-Check.
HÄUFIGE FRAGEN
NÄCHSTER SCHRITT
Besprechen Sie mit uns Ihre Umgebung und Ihren Anlass. Gemeinsam klären wir den sinnvollen Erfassungsbereich und den passenden Einstieg.
Hintergrund: NDR, SIEM und SOC richtig einordnen