AEGYS DATALYTICS

AEGYS Pulse  ·  AEGYS Pentest

Was in Ihrem Netzwerk passiert.Wie weit ein Angreifer kommt.

AEGYS ergänzt Ihre bestehende Sicherheitsarchitektur um zwei Perspektiven: Pulse macht auffällige Netzwerkkommunikation sichtbar. Pentest prüft, welche Angriffswege tatsächlich funktionieren. Ihr Team erhält konkrete Befunde, um Risiken einzuordnen und Maßnahmen zu priorisieren.

15 Minuten zur Einordnung: Fragestellung, Umgebung und sinnvoller nächster Schritt.

Auswertung in Deutschland · Pulse: passive Erfassung · Pentest: abgestimmter Testumfang

KUNDENERFAHRUNGEN

  • Logo cosmoshop
  • Logo Cookbutler
  • Logo Wundermix
  • Logo Minga
  • Logo Falch & Partner
  • Logo finanzierung.com
„AEGYS hat uns auf eine Verbindung aufmerksam gemacht, die uns ohne den Test nie aufgefallen wäre. Allein dafür hat es sich gelohnt."
Thomas Glashauer · Geschäftsführer, Minga GmbH
Kundenerfahrungen ansehen

AEGYS PULSE · AEGYS PENTEST

Zwei Perspektiven auf Ihre Sicherheitslage.

Laufende Aktivität beobachten und mögliche Angriffswege prüfen: Beide Aufgaben liefern unterschiedliche Erkenntnisse für Ihre Sicherheitsentscheidungen.

AEGYS Pulse

Welche auffälligen Aktivitäten laufen in Ihrem Netzwerk?

Pulse analysiert den über einen Spiegelport oder TAP erfassten Netzwerkverkehr. Auffällige Verbindungen und ungewöhnliche Kommunikationsmuster geben Ihrem Team konkrete Ansatzpunkte für die Untersuchung.

Sie erhalten: Befunde zu beobachteten Aktivitäten und betroffenen Verbindungen.

Die Sichtbarkeit richtet sich nach dem gewählten Messpunkt und den erfassten Netzsegmenten.
AEGYS Pentest

Welche Angriffswege sind in Ihrer Umgebung tatsächlich ausnutzbar?

Der Pentest prüft im vereinbarten Testumfang, welche Angriffswege ausnutzbar sind. Er dokumentiert erfolgreiche Testpfade und liefert priorisierte Empfehlungen zur Behebung.

Sie erhalten: nachvollziehbare Angriffspfade und konkrete Behebungsempfehlungen.

Testumfang und Eingriffsregeln werden vor dem Einsatz abgestimmt.

BEISPIELAUSWERTUNG

Vom auffälligen Signal zur nächsten Untersuchung.

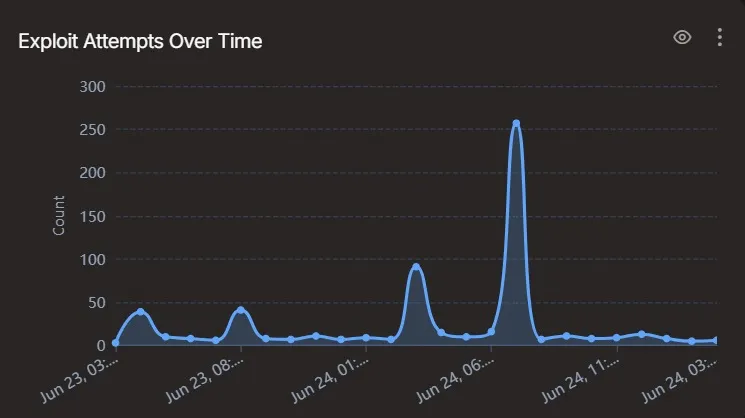
Ein Ausschlag im Netzwerkverkehr ist zunächst eine Beobachtung. Für die Einordnung sind die betroffenen Systeme, Verbindungen und der zeitliche Zusammenhang entscheidend.

Anonymisierte Zeitreihe auffälliger Exploit-Versuche in AEGYS Pulse
Beispiel aus AEGYS Pulse · anonymisierte Daten

Die Darstellung zeigt dokumentierte Exploit-Versuche im zeitlichen Verlauf. Sie trifft keine Aussage darüber, ob daraus erfolgreiche oder verhinderte Angriffe entstanden sind.

  1. 01

    Beobachtung: Welche Aktivität fällt auf?

  2. 02

    Kontext: Welche Systeme und Verbindungen sind betroffen?

  3. 03

    Nächster Schritt: Was sollte das IT-Team genauer untersuchen?

Auswertung für Ihre Umgebung besprechen

TECHNISCHE ANSCHLUSSFÄHIGKEIT

Der Einsatz beginnt mit Ihrer Umgebung.

Wir klären gemeinsam mit Ihrem Team, welche Frage beantwortet werden soll, welcher Netzwerkbereich relevant ist und wie die Ergebnisse in Ihre bestehenden Abläufe einfließen können.

Technologie und Architektur
  • Erfassungspunkt beziehungsweise Testumfang abstimmen
  • Datenverarbeitung und betriebliche Voraussetzungen klären
  • Auswertung und Verantwortlichkeiten vereinbaren

DATEN UND VERANTWORTUNG

Auswertung in Deutschland.

Datenverarbeitung

Standort und Auswertung erfolgen in Deutschland. Die Erfassungstiefe wird passend zur Umgebung abgestimmt.

AEGYS DATALYTICS AG

Die fachliche Begleitung verbindet Erfahrung aus Threat Research, industrieller Sicherheit und Cyber-Krisenmanagement.

WER HINTER AEGYS STEHT

Begleitet von Menschen, die Sicherheit aus erster Hand kennen.

Der Aufsichtsrat von AEGYS bringt Erfahrung aus NATO-naher IT-Sicherheit, der KIT-Forschung und internationaler Threat-Research zusammen. Kein Marketing-Beirat, sondern Menschen, die in der Praxis stehen.

Candid Wüest

Candid Wüest

Threat Research · ehemals Acronis und Symantec · RSA- und BlackHat-Sprecher

Jörg Eschweiler

Jörg Eschweiler

NATO Digital Capability · ehemals IBM, Airbus Defense, Atos

Prof. Dr. Jivka Ovtcharova

Prof. Dr. Jivka Ovtcharova

KIT-Professorin · FZI-Direktorin · KI-Expertin für industrielle Sicherheit

Markus Geier

Markus Geier

Cyber-Krisenmanagement seit 1985 · CEO ComCode

FAQ

Häufige Fragen — technisch und organisatorisch

AEGYS ist eine moderne Sicherheitsplattform, die Sie als Service beziehen — mit Hardware-Sensor vor Ort und Auswertung in Deutschland. Klassische SIEM-Implementierungen sind Projekte: Lizenzkauf, monatelange Integration, eigenes SOC-Team. AEGYS liefert kontinuierliche Detection-Sicht ohne SIEM-typisches Implementierungsprojekt — asset-basiert, sofort einsatzbereit. Wer kunden-individuelles Engineering und dediziertes SOC-Team sucht, ist mit einem klassischen SIEM-Anbieter besser bedient.

Über einen Mirror-/SPAN-Port am Switch oder über einen Netzwerk-TAP. Beides erfordert keine Eingriffe in produktive Systeme und keine Agenten auf Endpunkten. Einfach anstecken und fertig.

Die Appliance steht beim Kunden vor Ort. Die strukturierten Metadaten werden verschlüsselt an unser Verarbeitungs-Backend in Deutschland übertragen — dort laufen Korrelation, Detection und Auswertung. Es findet keine Übermittlung in Drittländer statt, kein Hyperscaler ist involviert.

Nein. AEGYS ersetzt weder Endpoint-Detection noch perimetrische Schutzmaßnahmen – und baut sie auch nicht nach. Stattdessen binden wir Ihre bestehenden Systeme ein und werten sie auf: AEGYS zeigt, was diese Systeme einzeln nicht sehen, und fügt die Signale zu einem Gesamtbild zusammen. So wird Ihre vorhandene Sicherheitsinvestition mehr wert, statt ersetzt zu werden.

Monitoring zeigt, was tatsächlich in Ihrem Netzwerk passiert — kontinuierlich, durch passive Beobachtung. Pentest simuliert aktiv, was Angreifer in Ihrem Netzwerk wirklich erreichen könnten — als Momentaufnahme oder kontinuierlich. Beide Sichten ergänzen sich: Was läuft, und was wäre möglich.

NÄCHSTER SCHRITT

Welche Sicherheitsfrage möchten Sie belastbar beantworten?

Besprechen Sie mit uns Ihre Umgebung und Ihren Anlass. Gemeinsam klären wir, ob Pulse, ein Pentest oder eine Kombination sinnvoll ist.