AEGYS Pulse  ·  AEGYS Pentest

Sehen, was
passiert — und
was möglich wäre

AEGYS Pulse zeigt kontinuierlich, was tatsächlich in Ihrem Netzwerk läuft. AEGYS Pentest zeigt, was ein Angreifer darin erreichen könnte.

21 Tage testen
  • Volle Datensouveränität
  • Keine Datenübertragung in Drittländer
  • Verarbeitung in Deutschland
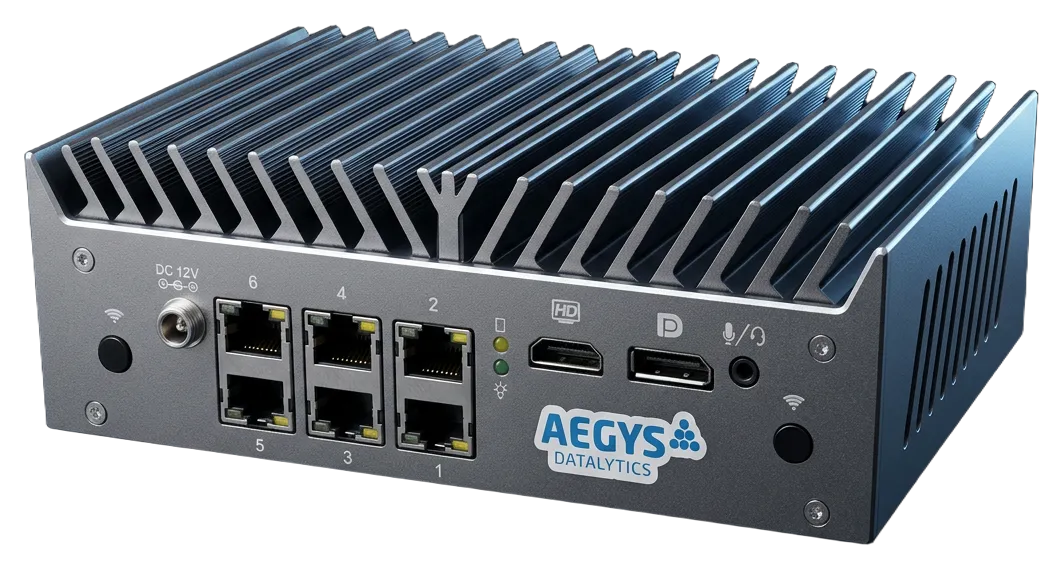
AEGYS-Appliance

Die Appliance

Zwei Sichten

Was tatsächlich läuft — und was möglich wäre

Eine Appliance

AEGYS Pulse

Liest passiv mit

Die Appliance hängt am Spiegelport und liest den gesamten Netzwerkverkehr mit — ohne Agent, ohne Eingriff in den Betrieb.

  • reale Netzwerkaktivität statt Alarmmeldungen
  • kontinuierlich, nicht als Momentaufnahme
  • passiv — verändert nichts in Ihrem Netzwerk
AEGYS Pulse ansehen

AEGYS Pentest

Probiert Wege aus

Ein autonomer Angriff auf Ihr eigenes Netz, der die Wege dokumentiert, die tatsächlich funktioniert hätten.

  • reale Angriffspfade, nachvollziehbar dokumentiert
  • aus der Perspektive eines Angreifers
  • bewiesen, nicht aus einem Scan abgeleitet
AEGYS Pentest ansehen

Unsere Kunden

  • Logo cosmoshop
  • Logo cookbutler
  • Logo Wundermix
  • Logo Minga
  • Logo Falch & Partner
  • Logo DI-Automobile
  • Logo finanzierung.com
  • Logo GUTEMARKEN

Mitglied im

Mitglied im Cyber-Sicherheitsrat Deutschland e.V.Mitglied German Mittelstand e.V.

STIMMEN AUS DEM MITTELSTAND

Unternehmen, die wissen wollten, was wirklich läuft

Wir haben kein eigenes Security-Team. AEGYS gibt uns trotzdem ein klares Bild davon, was in unserem Netzwerk passiert – das war vorher schlicht eine Blackbox."
Silvan Dolezalek
Geschäftsführer, Cosmoshop GmbH
Angeschlossen, und ein paar Stunden später sahen wir tatsächlich, womit unsere Systeme nach außen sprechen. Ohne Projekt, ohne Spezialisten."
Robert Walters
Geschäftsführer, Cookbutler GmbH
AEGYS hat uns auf eine Verbindung aufmerksam gemacht, die uns vorher nie aufgefallen wäre. Allein das hat sich gelohnt."
Thomas Glashauer
Geschäftsführer, Minga GmbH
Aus dem laufenden Betrieb

Was auffällt, wenn man durchgehend hinsieht.

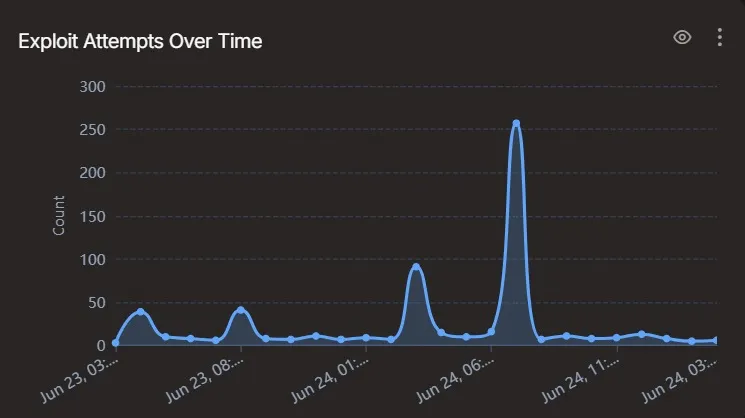
Die Aktivität bleibt meist niedrig, mit einzelnen kleineren Ausschlägen über den Tag verteilt. Am Morgen steigt sie deutlicher an — und kurz darauf auf 260 Versuche.

Exploit-Versuche im Ausschlag
260

Exploit-Versuche im Ausschlag

Beobachtungszeitraum
24 h

Beobachtungszeitraum

AEGYS Pulse ansehen
Zeitverlauf der Exploit-Versuche über 24 Stunden mit einem Ausschlag auf 260 Versuche
Darstellung aus der AEGYS-Plattform, Daten anonymisiert.
Vertrauensausweis

Worauf Sie sich verlassen können

Verarbeitung in Deutschland

Standort und Auswertung ausschließlich in Deutschland. Keine Übermittlung in Drittstaaten, keine Hyperscaler-Cloud, keine Auslagerung in andere Rechtsräume.

DSGVO-konform

Auftragsverarbeitungsvertrag (AVV) Standard. Datensparsamkeit durch konfigurierbare Erfassungstiefe — auf Wunsch ausschließlich Metadaten, keine Payload-Erfassung.

Im Einsatz seit 2023

Branchen: Energie, Maschinenbau, Finanzdienstleister, IT-Service, Fahrzeughandel. Eingesetzt von Sicherheitsteams in kleinen Unternehmen, im Mittelstand und bei MSSPs.

OFFEN STATT GESCHLOSSEN

Wir ersetzen nicht, was Sie haben — wir holen mehr daraus.

AEGYS ist offen für Ihre bestehende Umgebung. Statt vorhandene Sicherheitssysteme abzulösen, binden wir sie ein und machen aus einzelnen Bausteinen ein Gesamtbild.

Herstellerunabhängig

Wir arbeiten mit dem zusammen, was Sie bereits einsetzen — unabhängig vom Hersteller.

Bestehendes aufwerten

Ihre bisherigen Sicherheitsinvestitionen werden mehr wert, nicht überflüssig.

Mitwachsend

Die Netzwerksicht ist der einfache Einstieg. Weitere Quellen lassen sich Schritt für Schritt ergänzen.

WER HINTER AEGYS STEHT

Begleitet von Menschen, die Sicherheit aus erster Hand kennen.

Der Aufsichtsrat von AEGYS bringt Erfahrung aus NATO-naher IT-Sicherheit, der KIT-Forschung und internationaler Threat-Research zusammen. Kein Marketing-Beirat, sondern Menschen, die in der Praxis stehen.

Candid Wüest

Candid Wüest

Threat Research · ehemals Acronis und Symantec · RSA- und BlackHat-Sprecher

Jörg Eschweiler

Jörg Eschweiler

NATO Digital Capability · ehemals IBM, Airbus Defense, Atos

Prof. Dr. Jivka Ovtcharova

Prof. Dr. Jivka Ovtcharova

KIT-Professorin · FZI-Direktorin · KI-Expertin für industrielle Sicherheit

Markus Geier

Markus Geier

Cyber-Krisenmanagement seit 1985 · CEO ComCode

FAQ

Häufige Fragen — technisch und organisatorisch

Mit einem Kunden sprechen

Auf Wunsch vermitteln wir den direkten Austausch mit Unternehmen, die AEGYS bereits einsetzen.

Kein eigenes Security-Team, aber ein IT-Dienstleister?

Der Normalfall. Ob Ihr Dienstleister die Auswertung übernimmt oder ein Security-Partner — das klären wir im Erstgespräch.

15-Minuten-Erstgespräch

Sehen Sie selbst, was in Ihrem Netzwerk wirklich passiert.

5 Minuten, keine Vorbereitung nötig — bringen Sie Ihre Fragen mit.

Getragen von einem Beirat aus NATO Digital Capability, KIT-Forschung und internationalem Threat Research. Über uns →